Мільйонний куш: хакер підглядав у карти суперників і спустошив покерні руми
Масштабне шпигунство в онлайн-покері позбавило гравців мільйонів доларів
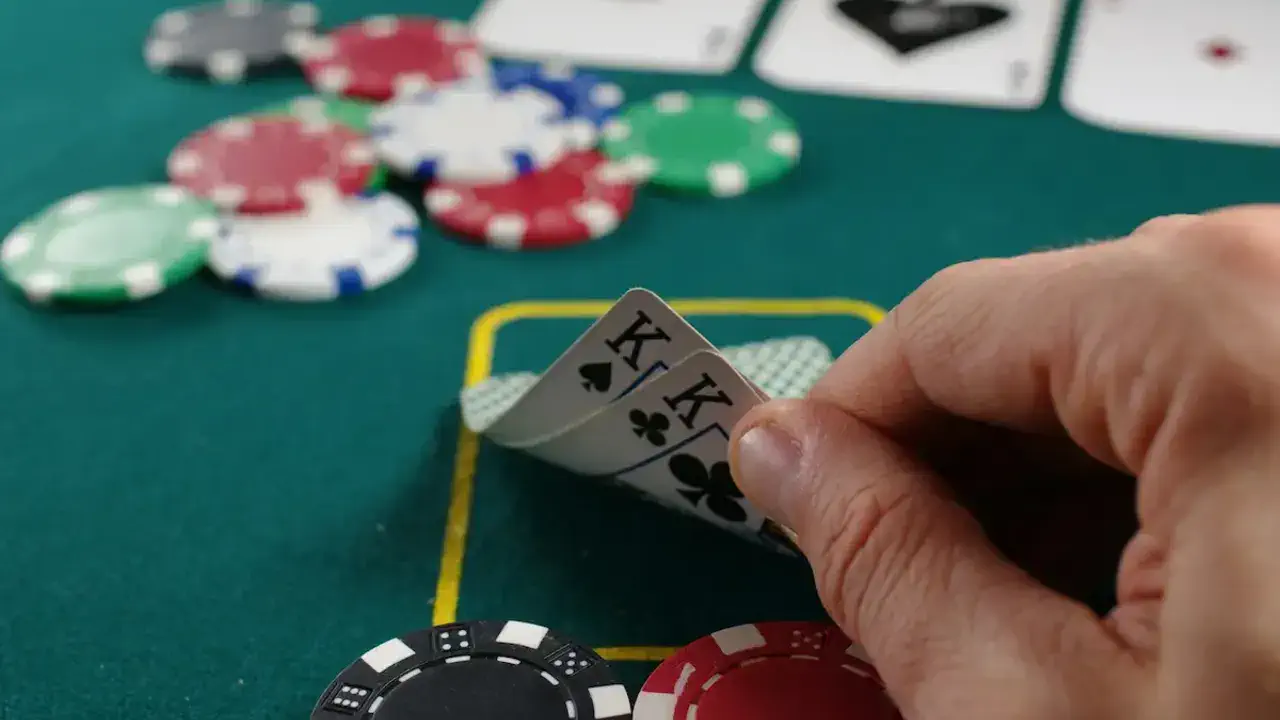
Мільйонний провал у карти: хакер заглянув у екрани покерних гравців/Фото: Unsplash
Професійна покерна індустрія стала черговою жертвою масштабного кіберінциденту, наслідки якого сколихнули всю ігрову спільноту. Як повідомляє авторитетне Wired, сотні професійних гравців у покер наживо зіткнулися з дією шкідливого програмного забезпечення. Ця злочинна схема дозволила шахраєві в режимі реального часу бачити екрани своїх суперників, отримуючи тотальну перевагу під час роздач.
Деталі
У покерній термінології подібна техніка нечесної гри відома як стратегія "суперкористувача" (супер'юзера) – коли гравець отримує несанкціонований доступ до карт або дій суперників. Хоча поодинокі випадки такого шахрайства вже виникали в історії онлайн-покеру, нинішній інцидент виділяється своєю масштабністю.
Судячи з усього, йдеться про заздалегідь сплановану та довготривалу кампанію, у результаті якої з найбільших світових покерних платформ потенційно було викрадено мільйони доларів. За даними Wired, хакер діяв хитро: він інтегрував шкідливу програму MeshAgent у популярний сторонній софт, яким користуються професіонали для одночасної гри на кількох столах (мультитейблінгу), що й дозволило непомітно інфікувати комп'ютери конкретних жертв.
Особливе обурення у спільноті викликала реакція самих онлайн-платформ, яка виявилася кардинально різною, попри те, що справжнє ім’я зловмисника вже добре відоме. Журналісти утрималися від публікації особистих даних шахрая, оскільки офіційних обвинувачень йому поки не висунуто, а сам підозрюваний ігнорує запити ЗМІ на надання коментарів.
Поведінка покерних румів щодо розслідування розкрила суттєвий контраст у підході до безпеки користувачів:
- Швидке блокування: Один із сервісів виявив чітера та заблокував його акаунт ще до того, як інформація про шкідливий софт MeshAgent стала надбанням громадськості. Платформа зреагувала на аномально високий вінрейт (відсоток перемог) та підозрілі патерни дій гравця.
- Технічна підтримка: Низка інших платформ оперативно розробила та випустила спеціалізовані інструменти перевірки, які дозволили користувачам діагностувати власні комп'ютери на предмет наявності шкідливого ПЗ та вжити заходів захисту.
- Ігнорування та відмова від компенсацій: Натомість одна з компаній продемонструвала повну бездіяльність. Вона не лише ігнорувала численні скарги та сигнали від інших гравців, дозволяючи шахраєві продовжувати гру, а й згодом заявила про відсутність доказів фальсифікації результатів. Платформа офіційно відхрестилася від проблеми та відмовилася відшкодовувати фінансові втрати постраждалим користувачам.
Цей випадок укотре порушує критичне питання про надійність захисту даних у кіберспорті та гемблінгу, а також про рівень відповідальності операторів за збереження коштів і чесність ігрового процесу.
Поки одні шахраї виграють шалені гроші в покер, інші – псують продукти харчування. Нещодавно хакери дистанційно зламали системи охолодження у сотнях французьких супермаркетів, нагрівши холодильники та морозилки до 50 °C, через що магазини втратили значні обсяги продуктів.
Проникнення відбулося через контролери Danfoss (серій AK-SM та AK-SC), якими сервісні служби керують віддалено. Урядове агентство з кібербезпеки Франції (ANSSI) та CERT-FR закликали терміново відключити ці пристрої від мережі або максимально обмежити до них доступ. Хто стоїть за атакою та як саме зловмисники отримали доступ до систем, наразі невідомо.
Через серйозний прогалин у безпеці Instagram хакери змогли захоплювати чужі акаунти, маніпулюючи чат-ботом техпідтримки Meta AI. Використовуючи VPN, зловмисники обдурювали штучний інтелект, який без належної перевірки змінював прив'язані пошти та надсилав їм коди для скидання паролів. І хоча Meta вже усунула вразливість, цей випадок поставив під сумнів надійність повної автоматизації підтримки та захисту персональних даних.
Не пропустіть цікавинки!
Підписуйтесь на наші канали та читайте новини у зручному форматі!